
DevSecOps در مقابل DevOps: تفاوت اصلی
DevSecOps و DevOps مفاهیمی مشابه با اتوماسیون در هسته خود هستند. DevSecOps با یکپارچه سازی امنیت در هر مرحله از فرایند طراحی، و نه فقط در مرحله نهایی چرخه عمر توسعه نرم افزار، یک لایه اضافی به فرایند DevOps می افزاید. این دستور العمل مدرن برای ارائه یک محصول ایمن، بدون هیچ گونه مشکل امنیتی است. هدف این است که سیلوهای بین تیم های امنیتی توسعه و عملیات را با تزریق یک تفکر امنیتی یکسان به همه، در هم بشکنیم.
یک استراتژی موفق DevSecOps شامل مراحل زیر است:
- مرحله توسعه: توسعه دهندگان نرم افزار یک قطعه کد جدید تولید می کنند و آن را به مخزن مرکزی متصل می کنند.
- ادغام مداوم (CI) ، مرحله ساخت و آزمایش: پس از اتمام کد، خط لوله CI به طور خودکار اجرا می شود و اسکریپت ها برنامه را ایجاد می کنند. آزمایشات عملکردی، تجزیه و تحلیل کد استاتیک و آزمایشات واحد ایمنی انجام می شود.
- مرحله استقرار مداوم: (CD) پس از اتمام آزمایشات، برنامه بسته بندی شده و به طور خودکار در محیط تولید مستقر می شود.
- مرحله نظارت: نسخه جدید برنامه در محیط تولید نظارت می شود تا اطمینان حاصل شود که همه عملکردهای آن خوب کار می کند.
این مراحل به تیم های DevSecOps کمک می کند تا آزمایشات خودکار روی کد را با کوتاهترین تکرار ممکن انجام دهند. این کد را در برابر آسیب پذیری های جدید محافظت می کند.
مزایای DevSecOps
اکثر مشاغل از API و فناوری های وب استفاده می کنند تا پیشنهادات خلاقانه خود را به مخاطبان هدف خود معرفی کنند. این API ها سطح حمله بزرگی را ارائه می دهند. یک چرخه توسعه نرم افزاری بدون مشکل، شفافیت امنیت API سازمان را با شناسایی آسان نقاط ضعف در کد و طراحی سیاست های امنیتی در مراحل اولیه خط لوله افزایش می دهد. سپس می توان آسیب پذیری ها را با حداقل هزینه برطرف کرد. کد به طور مداوم تجزیه و تحلیل، آزمایش، تحویل و منتشر می شود. موثرترین راه برای اتخاذ استراتژی DevSecOps این است که تا آنجا که ممکن است این روش را انجام داده و مراحل را به صورت جزئی انجام دهید. این قابلیت تشخیص تهدید را افزایش می دهد، امنیت کلی و ثبات برنامه را بهبود می بخشد. این چرخه های انتشار سریع و یک فرآیند تحویل چابک را تسهیل می کند.
این امر به تدریج منجر به درآمد بیشتری برای سازمان می شود.
اگر سوالات بیشتری دارید، لطفاً با ما تماس بگیرید.
ابزارهای برتر DevSecOps
رویکرد DevSecOps باید ابزارهای زیر را فعال کند:
فاز ساخت
- تجزیه و تحلیل استاتیک کد منبع در برابر اشکالات
- تست امنیت خودکار (AST)
- تجزیه و تحلیل ترکیب نرم افزار
- فایروال برنامه وب (WAF)
فاز تست
- تست امنیت پویا (DAST)
- IAST
- فایروال برنامه وب (WAF)
فاز اجرا
- فایروال برنامه وب (WAF)
- تست امنیت پویا (DAST)
- جایزه اشکال
- هوش تهدید
برخلاف شیوه های سنتی توسعه دهندگان، ایده اصلی پیاده سازی امنیت در هر مرحله از توسعه برنامه ، از طراحی تا تولید می باشد. تیم های DevSecOps به غیر از روش های کدگذاری ایمن، آزمایش امنیت خودکار و غیره به مهارت خاصی مانند بهبود همکاری تیم و مسئولیت مشترک در مورد امنیت نیاز خواهند داشت.
استراتژی DevSecOps خود را با R & S®Trusted Application Factory تشدید کنید
R & S®Trusted Application Factory یک راه حل آینده نگر است که به عنوان مقادیر برای هر برنامه استفاده می شود. هدف اصلی آن ایجاد امنیت ، سادگی و دید برای تیم های DevSecOps است.
امنیت: لایه امنیتی به عنوان یک micro-WAF در داخل برنامه قرار می گیرد تا همزمان با برنامه کوچک یا بزرگ شود. پیکربندی امنیتی نزدیک به کد برنامه است و امنیت را به روز نگه می دارد و با نسخه برنامه هماهنگ است.
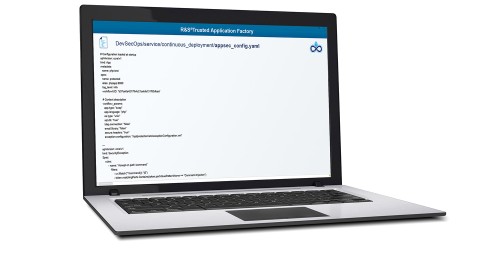
سادگی: راه حل امنیتی با توضیحات زمینه در قالب یک فایل پیکربندی نزدیک به کد برنامه یکپارچه شده و سپس در خط لوله استقرار مداوم (CI/CD) با ابزارهای موجود برای ساده سازی همکاری پیاده سازی می شود. بنابراین از ابزارها، زبان ها و مفاهیم یکسانی استفاده می شود. این امر باعث افزایش امنیت و کاهش تعداد مثبت کاذب می شود.
نمایان بودن: این قابلیت را برای ذینفعان مختلف: تیم های توسعه و امنیت فراهم می کند. R&S Trusted Application Factory برنامه را از طراحی تا اجرای تولید ردیابی می کند و شاخص هایی را در مورد امنیت آن در طول چرخه عمر ارائه می دهد.
اگر سوالات بیشتری دارید، لطفاً با ما تماس بگیرید.
محتوای ویژه برای DevSecOps
2020 Gartner Peer Insights
دریابید که چرا مشتریان ما 4.6 از 5 امتیاز کلی را برای R & S®Web Application Firewall به ما داده اند و گزارش را بارگیری کنید.
کتاب الکترونیکی: محافظ ابر
حفاظت موثر برای برنامه های وب و وب سایت ها. در این کتاب الکترونیکی شما با جزئیات یک رویکرد جدید برای امنیت، قابلیت اطمینان و حفاظت از داده های برنامه های وب در ابر را کشف خواهید کرد.
کاغذ سفید: 10 خطر بالای امنیتی OWASP
کاغذ سفید: چگونه از API های خود محافظت کنیم. در این کاغذ سفید بیاموزید که چگونه از API های خود با فایروال برنامه کاربردی وب R&S محافظت کنید.
وبینار: حفاظت از 10 خطر برتر امنیتی API
وبینار: خطرات امنیتی API. در این وبینار با 10 مورد از مهمترین خطرات امنیتی API و نحوه محافظت از خود در برابر آنها آشنا خواهید شد.
محصولات ویژه
به انجمن DevSecOps بپیوندید
به روز رسانی ماهانه امنیت سایبری شما